

Больше трёх тысяч человек посетили форум по кибербезопасности GISDAYS 2026
С 30 сентября по 2 октября в Санкт‑Петербурге и в Москве прошёл IX Ежегодный форум по информационной безопасности и ИТ GISDAYS* 2026. Его организатором выступила компания «Газинформсервис».
Форум по информационной безопасности и ИТ GISDAYS собрал 250 тысяч человек онлайн и более трёх тысяч человек офлайн: партнёров, представителей ФОИВов, органов власти, бизнеса, отраслевых специалистов, студентов. Участников ждала насыщенная программа, включающая в себя практические мероприятия, выступления, профильные дискуссии и возможность профессионального нетворкинга.
В Санкт-Петербурге 30 сентября прошла конференция по вопросам эффективности расходов на ИТ- и ИБ-инфраструктуру, а 1 октября — межвузовский студенческий день форума для молодых специалистов, заинтересованных работой в сфере информационной безопасности и ИТ.
2 октября в Москве состоялся главный, деловой день. В его фокусе были прикладные сценарии защиты бизнеса: от риск‑менеджмента до реагирования на инциденты, а также поиск решений для защиты государства, бизнеса и критической инфраструктуры от уязвимостей, утечек данных, шифровальщиков и других угроз.
«За время проведения GISDAYS мы значительно выросли, и сегодня наш форум — уже не просто площадка для обмена мнениями специалистов по информационной безопасности. Это мероприятие собрало CISO крупнейших компаний страны, представителей профильных ведомств и ведущих отраслевых экспертов, чтобы обсудить настоящее и будущее нашей сферы», — отметил Роман Пустарнаков, заместитель генерального директора – коммерческий директор компании «Газинформсервис».
Ключевым событием бизнес-дня форума стало пленарное заседание «Экономить нельзя переплачивать: где поставить запятую в бюджете ИБ?», участниками которого стали Григорий Сальников, заместитель директора Департамента обеспечения кибербезопасности Минцифры России, Дмитрий Шевцов, начальник управления ФСТЭК России, и представители СберТеха, ПАО «Аэрофлот», АО Газпромбанк, ООО «Газинформсервис», АО «Почта России», ПАО «Банк ПСБ». Участники заседания обсудили, где в информационной безопасности бюджет можно оптимизировать, а где стратегические инвестиции критически важны.
«Если вы, например, сосредоточены на недопущении утечки данных, для чего хватит DLP, и называете это критическими недопустимыми событиями, тогда это внутренние процессы, которыми лучше заниматься самостоятельно. Если вы адекватно оцениваете силы и понимаете, что основная угроза — это взлом периметра инфраструктуры, её шифрование, то есть речь идёт о киберустойчивости, внешнем нарушителе и нехватке собственной экспертизы, то понадобятся услуги коммерческого SOC», — подчеркнул Николай Нашивочников, заместитель генерального директора – технический директор компании «Газинформсервис», говоря о том, какие функции ИБ разумно передавать внешнему провайдеру, а какие лучше решать самостоятельно.
Также 2 октября прошли два параллельных трека, полных выступлений об инструментах противодействия атакам, передовых решениях для обеспечения безопасности, искусственном интеллекте в защите и многом другом.
Вместе с тем на основной сцене состоялось подведение итогов двухдневной «Киберарены», проходившей на киберполигоне компании «Газинформсервис». В рамках неё команды защитников и атакующих боролись за доступ к четырём виртуальным инфраструктурам (Университет, Нефтегаз, Банк и Госсектор) в реальных боевых условиях.
Завершилась деловая программа дискуссией, в ходе которой эксперты, принявшие участие в проекте «ИБ-Пророк», поделились своими прогнозами и видением траектории развития рынка ИБ. Впервые в рамках форума отдельные мероприятия были посвящены финансовым институтам: состоялись круглый стол по киберстрахованию и сессия актуальных вопросов кибербезопасности в банках.
В трёх демозонах компания «Газинформсервис» представила новые и флагманские продукты по направлениям Инструменты SOC: AI-ассистент аналитика центра мониторинга и реагирования SOC — SOMA, единая платформа управления информационной безопасностью Efros Platform (EDR, SIEM, AM, Industrial NTA); Безопасность приложений: безопасная СУБД Jatoba, программный комплекс для защиты ERP-систем и бизнес-приложений SafeERP; Управление доступом: решение класса Identity Governance для управления жизненным циклом учётных записей Ankey IDM в конфигурациях Base и Full; Сетевая безопасность: многофункциональный комплекс защиты ИТ-инфраструктуры Efros DefOps, система поведенческого анализа сетевой активности NBA. В том числе в демозоне была представлена единая платформа для проведения киберучений и обучения «Киберарена», а также центр мониторинга и реагирования GSOC, комплексная услуга IT-бустинг и другие услуги «Газинформсервиса» для повышения уровня реальной защищённости организаций.
Темой культурной программы форума в этом году стали шахматы. Ведь шахматы — это стратегия, а кибербезопасность — стратегическая дисциплина, где важно планирование и каждая фигура имеет значение. Перед участниками форума выступил двенадцатый чемпион мира по шахматам Анатолий Карпов. Также в культурной программе приняли участие Михаил Мун, знаток телевизионного клуба «Что? Где? Когда?», и Валерий Сюткин, российский певец и музыкант.
Следующий форум GISDAYS будет юбилейным и состоится в десятый раз. Организаторы уже объявили даты его проведения: 05.10–07.10.2027.
*Global Information Security Days (GISDAYS) — дни глобальной информационной безопасности
Индид: российский рынок защиты учетных данных и контроля доступа достиг 17 млрд рублей
По итогам 2025 года российский рынок безопасности айдентити (Identity Security) достиг 17 млрд рублей. Крупнейшим сегментом остается управление привилегированным доступом (PAM) с долей 34,6%, а наиболее высокую динамику роста среди PAM, IdM и MFA показывает направление IdM/IGA — 16% за год. А 87,5% опрошенных компаний сталкивались с инцидентами вокруг учетных записей и прав доступа.
Исследование охватило 200 организаций со штатом от 100 сотрудников, включая крупнейшие российские и международные компании численностью более 10 000 человек. В нем приняли участие представители ИТ, информационной безопасности, управления персоналом и генерального руководства.
Полученные данные показывают, что Identity Security в России переходит от набора отдельных технологий к самостоятельному направлению информационной безопасности. Многофакторную аутентификацию (MFA) уже используют около 70% компаний, PAM формирует более трети рынка, а автоматизация управления учетными записями и правами доступа (IdM) становится одним из наиболее быстрорастущих направлений.
При этом развитие технологий заметно опережает зрелость процессов: MFA распространяется на всех сотрудников и системы только в 36% организаций, а специализированная IdM внедрена пока только в каждой четвертой организации. При этом PAM пока используется далеко не во всех сценариях: для управления доступом администраторов такие системы применяют 36,5% организаций, тогда как 64,5% по-прежнему в основном полагаются на регламенты и логирование.
«Identity Security — относительно молодое направление информационной безопасности, которое сейчас проходит этап активного формирования. Растет число цифровых идентичностей, усложняются инфраструктуры, появляются новые сценарии доступа и требования к их защите. Поэтому компаниям важно смотреть не только на отдельные технологии, но и на общую динамику рынка, реальные практики и зрелость процессов. Такая оценка позволяет увидеть, какие изменения уже становятся системными и куда движется рынок», — отмечает Алексей Баранов, генеральный директор Индид.
PAM остается крупнейшим сегментом
PAM остается крупнейшим сегментом российского рынка защиты учетных данных и управления доступом. В 2025 году его объем составил 5,8 млрд рублей, что на 13% больше, чем годом ранее. Меняется модель предоставления прав. Компании постепенно отходят от постоянных полномочий в пользу более гибких сценариев, где учитываются срок доступа, конкретная задача и уровень риска.
Для внешних подрядчиков компании чаще применяют временные и ограниченные сценарии доступа. 42% организаций выдают им временные учетные записи через IdM, 41% предоставляют доступ вручную под конкретную задачу, а 32% используют PAM. Это показывает стремление компаний точнее ограничивать срок и объем полномочий внешних пользователей.
Такой подход позволяет точнее связывать полномочия с конкретной работой и сокращать период, в течение которого пользователю доступны корпоративные ресурсы. При этом временная модель пока не стала стандартом. В 45,5% организаций права по-прежнему выдаются на постоянной основе до момента их отзыва, а Just-in-Time-доступ, при котором полномочия предоставляются только на время выполнения конкретной задачи, используется значительно реже. Похожая ситуация и с Zero Trust: основные элементы подхода реализованы лишь в 16,5% компаний, еще в 22% они применяются только для внешних подключений и подрядчиков.
Таким образом, рынок постепенно движется от постоянных прав к доступу под конкретную задачу и на ограниченный срок. Но пока этот переход находится на раннем этапе: бессрочные полномочия по-прежнему широко распространены. Для бизнеса развитие такой модели означает более прозрачное управление тем, кто, когда и на каком основании получает доступ к корпоративным ресурсам, а также снижение рисков, связанных с накоплением избыточных прав.
Основные риски айдентити — после выдачи доступа
Сохраняющиеся ручные процессы и расширение цифровой инфраструктуры увеличивают количество рисков, связанных с учетными записями. 87,5% опрошенных компаний сталкивались с инцидентами вокруг учетных записей и прав доступа. Наиболее распространенными стали ошибки при ручном назначении прав — их отметили 43,5% участников исследования.
Среди других проблем — компрометация привилегированных учетных записей, действия сотрудников в обход политик безопасности и несанкционированная активность технических и сервисных аккаунтов. С последним сценарием сталкивались 35,5% компаний. На фоне роста числа машинных айдентити и усложнения инфраструктуры подобный риск приобретает высокое значение.
Для бизнеса последствия таких инцидентов выходят за рамки информационной безопасности: ошибочно или избыточно выданные полномочия могут затрагивать конфиденциальные данные, критичные системы и непрерывность операционных процессов. Поэтому управление доступом все теснее связывается не только с предотвращением несанкционированного входа, но и с тем, что происходит с учетной записью после успешной аутентификации.
В результате меняется и подход к защите айдентити. Многофакторная аутентификация остается одним из базовых механизмов защиты, но не закрывает все сценарии компрометации учетных данных. Поэтому компании постепенно дополняют проверку при входе анализом активности пользователя на протяжении всей сессии. Поведенческую аналитику в реальном времени сегодня применяют лишь 19% организаций. Значительно чаще аномалии обнаруживаются уже постфактум с помощью SIEM или DLP.
На этом фоне развивается подход Identity Threat Detection and Response (ITDR), который объединяет данные об аутентификации, правах, конфигурациях и поведении и позволяет выявлять угрозы уже после успешного входа в систему и на протяжении всей пользовательской сессии.
«Сегодня поведенческий анализ в реальном времени используют далеко не все компании, хотя он становится важной частью современного подхода к защите айдентити. При этом сам по себе этот механизм не решает задачу полностью — наибольший эффект достигается в сочетании с другими технологиями защиты. Аудит запросов доступа, минимизация разрешений, многофакторная аутентификация, обнаружение небезопасных конфигураций и анализ пользовательского поведения вместе формируют подход Identity Threat Detection and Response. В условиях, когда против бизнеса действуют организованные группы киберпреступников, отдельных мер защиты уже недостаточно: их сочетание позволяет оценивать риски в инфраструктуре айдентити, выявлять аномальную активность и своевременно реагировать на угрозы», — отмечает Лев Овчинников, руководитель продукта Indeed ITDR в Индид.
ИИ-агенты расширяют само понятие айдентити
Одним из наиболее заметных трендов становится появление автономных ИИ-агентов. Вместе с ними меняется и привычное представление о субъекте доступа: корпоративными ресурсами начинают пользоваться не только люди и сервисные учетные записи, но и системы — агенты, способные самостоятельно выполнять цепочки действий.
Единого подхода к управлению такими айдентити пока нет. В частности, 20% компаний полностью запрещают сотрудникам использование ИИ-агентов, тогда как 19% практически не контролируют их применение.
Это формирует новый класс задач для рынка: идентификация агента, выдача и отзыв полномочий, ограничение срока доступа, контроль действий и фиксация связи между агентом и человеком, от имени которого он действует. Среди перспективных инструментов защиты эксперты называют IAM/IGA для агентов, Credential Broker, AI-proxy, сквозное логирование и динамическую выдачу минимальных прав.
Для бизнеса вопрос выходит за рамки контроля новой технологии. По мере того как ИИ-агенты включаются в корпоративные процессы и получают возможность самостоятельно обращаться к системам и данным, компаниям приходится определять владельца такой идентичности, границы ее полномочий и ответственность за совершенные действия.
«ИИ-агентов нужно рассматривать как еще одного полноценного сотрудника. Чтобы робот мог обрабатывать или передавать данные в корпоративных системах, ему необходим доступ. На практике сотрудники нередко передают таким агентам свои личные учетные записи, исходя из логики, что робот просто имитирует их действия. Но это создает новые риски: агент работает значительно быстрее человека и при неверной настройке может, например, создать чрезмерную нагрузку на целевую систему», — комментирует Андрей Нуйкин, начальник отдела обеспечения безопасности информационных систем, Евраз.
Следующий этап развития рынка — повышение зрелости процессов
Распространение технологий само по себе еще не означает зрелость рынка Identity Security. В исследовании выделены четыре уровня: начальный — с преимущественно ручным управлением доступом, базовый с отдельными средствами защиты и регламентами, стандартизированный с автоматизированными процессами, ролевой моделью и SSO, и стратегический с элементами Zero Trust и принятием решений на основе контекста. Практически половина респондентов — 46,5% организаций оценивают зрелость защиты учетных записей в своих организациях выше среднего. При этом предоставить новому сотруднику все необходимые права быстрее чем за рабочий день могут только 28,5% компаний.
Этот разрыв показывает, что зрелость определяется не только наличием технологий, но и тем, насколько эффективно они встроены в процессы компании. Поэтому следующий этап развития рынка будет связан уже не только с внедрением новых решений, но и с глубиной их интеграции: автоматизацией выдачи и отзыва прав, регулярным пересмотром полномочий, сокращением ручных операций и переходом к непрерывному анализу рисков.
Практики крупных организаций показывает высокий потенциал такого подхода. В одном из рассмотренных кейсов более 80% из сотен тысяч ежемесячных запросов на доступ удалось перевести в полностью автоматический режим. В масштабе крупной инфраструктуры это позволяет не только сократить объем ручных операций, но и обрабатывать растущее количество запросов без сопоставимого увеличения нагрузки на ИТ- и ИБ-команды.
При этом эффект измеряется не только сокращением ручной работы. Скорость предоставления доступа напрямую влияет на то, как быстро сотрудник может приступить к своим задачам и насколько бесперебойно работают бизнес-процессы. Поэтому автоматизация управления учетными записями и правами постепенно становится не только задачей информационной безопасности, но и фактором операционной эффективности.
«До внедрения IdM создание учетной записи в ИТ занимало до трех дней, и это было слишком долго. Операционный персонал на складах и в ПВЗ приходит на рабочее место в семь утра, в восемь часов они начинают собирать заказы. Для бизнеса приоритетны непрерывность процессов и скорость выхода сотрудника на работу, а задача ИБ — обеспечить, чтобы доступы не только оперативно предоставлялись, но и своевременно отзывались. Когда стало очевидным, что скорость выдачи доступов напрямую влияет на бизнес-процессы и, соответственно, результат, руководство поддержало инвестиции и выделило ресурсы на развитие системы. На первом этапе мы настроили базовые процессы создания и блокировки учетных записей. Тогда кастомных сценариев почти не было, а уже сегодня в системе работает около 400 кастомных процессов», — подчеркивает Илья Кулешов, руководитель отдела развития информационной безопасности Ламода Тех.
Ответственность за управление доступом при этом в большинстве организаций сосредоточена между двумя функциями: 40,5% компаний закрепили ее за ИБ, 39,5% — за ИТ. Эксперты отмечают эффективность модели, при которой ИБ определяет требования и методологию, а ИТ отвечает за их реализацию на уровне систем. При этом управление доступом все меньше остается исключительно технической задачей. Оно напрямую связано с кадровыми процессами, работой владельцев корпоративных систем и бизнес-подразделений: от качества исходных данных и скорости взаимодействия между ними зависит, насколько быстро сотрудник получит необходимые полномочия и будут ли они своевременно изменены или отозваны.
Бюджет остается главным барьером для развития Identity Security
Главным препятствием для повышения зрелости рынка защиты айдентити остается финансирование: 49,5% компаний называют недостаток бюджета основным барьером. Далее следуют сложность исторически сложившейся инфраструктуры, нехватка специалистов и организационное сопротивление изменениям.
Затраты связаны не только с приобретением решений, но и с их дальнейшим масштабированием и эксплуатацией. По мере увеличения числа пользователей, систем и сценариев доступа растет инфраструктурная нагрузка, поэтому экономическая эффективность проекта все сильнее зависит от архитектуры, модели лицензирования и степени автоматизации процессов.
«Первая проблема — стоимость. Например, по мере внедрения PAM растет не только стоимость инфраструктуры: при сессионной модели лицензирования увеличение числа одновременных подключений означает и необходимость регулярно докупать concurrent-лицензии. Вторая проблема — нагрузка на инфраструктуру. С ростом числа пользователей качественно и количественно выросла нагрузка на саму систему. Решение приходится масштабировать, а это снова означает дополнительные расходы и увеличение инфраструктуры, которую нужно поддерживать», — отмечает Даниил Мирошник, руководитель направления SOC, Домклик.
Высокая стоимость остается и наиболее распространенной проблемой отечественных решений: ее отметили 48,5% респондентов.
Несмотря на это, 57% участников исследования оценивают российские решения защиты айдентити на уровне зарубежных аналогов или выше. Это показывает, что дальнейшее развитие рынка будет зависеть уже не только от функциональности продуктов, но и от их способности масштабироваться вместе с инфраструктурой, встраиваться в существующие процессы и обеспечивать понятную экономику их эксплуатации.
В результате рынок Identity Security входит в этап, когда его развитие определяется уже не только появлением новых технологий, но и способностью компаний связать их в единую систему управления айдентити. Рост числа учетных записей, машинных идентичностей и ИИ-агентов будет только усиливать этот запрос. На первый план выходят автоматизация, управляемость и экономическая эффективность — способность одновременно снижать риски, поддерживать непрерывность процессов и не создавать дополнительных ограничений для бизнеса.
ТОЧНО удержала первое место в рейтинге надёжности застройщиков, ФСК и «Железно» — в первой десятке
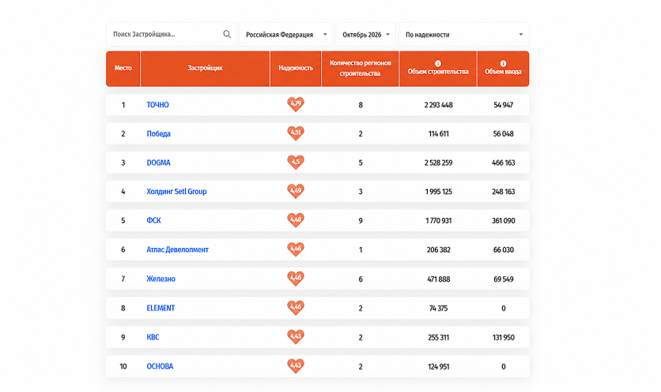
Портал Всеостройке.рф составил сентябрьский рейтинг надёжности российских девелоперов. Лидером вновь стала ГК ТОЧНО: средняя оценка компании составила 4,79 из 5 возможных баллов. Следом расположилась компания «Победа» с результатом 4,51 балла, третье место заняла DOGMA — 4,50 балла. Четвёртую позицию в сентябре занял Setl Group, получивший 4,49 балла. За месяц холдинг улучшил показатель на 0,11 балла и поднялся сразу на пять строк — с девятого места. Первую пятёрку закрыла ФСК с оценкой 4,48 балла.
Одним из главных изменений месяца стало возвращение в десятку девелопера «Железно». Компания прибавила 0,11 балла — с 4,35 до 4,46 — и переместилась с 13-й позиции на седьмую. Вместе с ФСК она вошла в ТОП-10 вместо «Неометрии» и «Ленстройтреста»: теперь эти компании занимают 12-е и 13-е места соответственно.
Шестым остался «Атлас Девелопмент», также набравший 4,48 балла. Далее в рейтинге расположились «Железно», ELEMENT, КВС и ГК «Основа». Оценки участников с восьмой по десятую строчки находятся в диапазоне от 4,43 до 4,46 балла.
Конкуренция в первой десятке остаётся высокой: разница между вторым и десятым местами составляет лишь 0,08 балла. При такой разнице на итоговую позицию может повлиять даже небольшое изменение среднего пользовательского рейтинга.
Рейтинг надёжности Всеостройке.рф рассчитывается по отзывам жителей проектов девелопера на Яндекс, 2GIS и самом портале. При оценке учитываются впечатления покупателей от качества квартир, сроков сдачи, работы отдела продаж, передачи ключей и обслуживания домов после заселения. Таким образом, места в списке отражают прежде всего реальный опыт клиентов компаний.
Полный рейтинг надежности доступен по ссылке.
____
Справочно:
Всеостройке.рф (входит в «Евразийский Медиа Холдинг») — независимое сетевое издание. На протяжении уже нескольких лет освещает актуальную общероссийскую, региональную повестку, а также новости стран СНГ, публикует эксклюзивные интервью ключевых игроков строительной отрасли, готовит уникальную аналитику рынка строительства и недвижимости, а также рейтинги девелоперов и их проектов. Ежемесячно — более 6,8 млн. уникальных посетителей и свыше 18,4 млн. просмотров. Также порталу принадлежит один из самых популярных отраслевых телеграм-каналов — «Всё о стройке» — с аудиторией 100 тыс. подписчиков и ежемесячным охватом 12+ млн просмотров.
За годы работы сетевое издание Всеостройке.рф стало площадкой для взаимодействия участников строительного рынка и организатором ключевых отраслевых событий. В портфеле — более 25 офлайн-мероприятий и более 170 онлайн-мероприятий, в которых приняли участие в качестве спикеров 1000+ представителей застройщиков, банков и власти, а в качестве зрителей — 150.000+ девелоперов.


